Fast alles, was in der Akte einer Zahnarztpraxis liegt, ist ein Gesundheitsdatum: Odontogramm, parodontale Sondierung, Anamnese mit Krankheiten und Medikamenten, Röntgenbilder, klinische Fotos, Einwilligungen. Die DSGVO (öffnet in einem neuen Tab) definiert so die Daten, die Informationen über den Gesundheitszustand offenlegen (Art. 4 Nr. 15), und verbietet grundsätzlich ihre Verarbeitung (Art. 9 Abs. 1), mit Ausnahmen, darunter die Behandlung. Für die Behandlung braucht die Einwilligung in die Datenverarbeitung nicht: Das schreibt der Garante in der allgemeinen Maßnahme Nr. 55 vom 7. März 2019 für den der Schweigepflicht unterliegenden Gesundheitsberuf, in der Praxis wie in einer Einrichtung (doc. web 9091942). Es ist eine Klarstellung allgemeiner Art, nicht die Entscheidung über einen Einzelfall. Zu wissen bleibt, wer in der Praxis was sieht, an wen die Daten hinausgehen (zum Beispiel das Labor) und wie sie geschützt sind.
Odontogramm, Röntgenbild, Lächeln-Foto
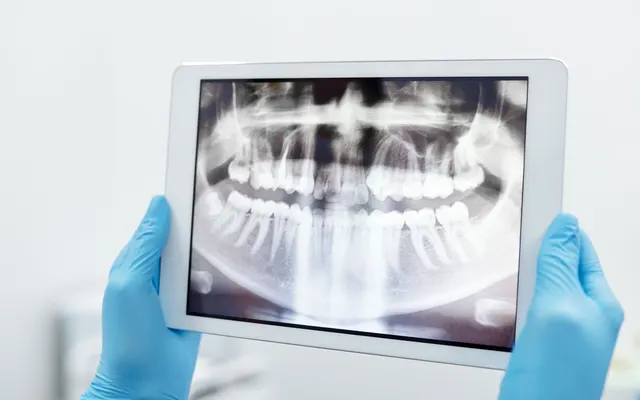
Die Definition des Art. 4 spricht von personenbezogenen Daten über die körperliche oder geistige Gesundheit, einschließlich der Erbringung von Gesundheitsdienstleistungen, die Informationen über den Gesundheitszustand offenlegen. Ein Odontogramm, eine parodontale Akte und eine Anamnese mit den angegebenen Medikamenten fallen ohne Diskussion darunter. Ein Röntgenbild oder ein Foto der Mundhöhle eines identifizierbaren Patienten zeigt dessen Zustand und folgt derselben Behandlung. Das Foto hat eine weitere Unterscheidung, die des Zwecks: Als klinisches Foto ist es Teil der Behandlung, zur Bewerbung der Praxis verwendet ist es eine andere Verarbeitung.
Eine Datenlandkarte der Praxis ist eine Tabelle mit fünf Zeilen und dient dazu, die anderen Fragen zu beantworten. Dies ist ein Beispiel zum Anpassen; die Spalte «wer sieht es» ist deine Entscheidung, keine Regel.
| Datum | Wo es entsteht | Wer es in der Praxis sieht | Wohin es hinausgehen kann |
|---|---|---|---|
| Anamnese: Krankheiten, Medikamente, Allergien | Erstuntersuchung | Zahnarzt, Dentalhygieniker | Facharzt, an den du den Patienten überweist |
| Odontogramm und parodontale Akte | Untersuchung und Sitzungen | Zahnarzt, Dentalhygieniker | Anderer Zahnarzt, auf Wunsch des Patienten |
| Röntgenbilder und klinische Fotos | Sitzung | Zahnarzt | Facharzt, Labor falls nötig |
| Unterschriebene Einwilligungen | Vor der Behandlung | Zahnarzt, Sekretariat für das Archiv | Der Patient, wenn er sie verlangt |
| Verordnung für das Labor | Nach dem Abdruck | Zahnarzt | Zahntechnisches Labor |
Assistentin, Dentalhygieniker, Sekretariat: wer welche Akte öffnet
Der Garante gibt die Voraussetzung des Art. 9 Abs. 3 wieder: Die Verarbeitung zu Behandlungszwecken nimmt ein der Berufsverschwiegenheit unterliegender Berufsträger vor, oder eine andere ebenfalls zur Verschwiegenheit verpflichtete Person nimmt sie unter der Verantwortung des Ersteren vor. Die Berufsordnung sagt in Art. 10, dass der Arzt seine Mitarbeiter über die Schweigepflicht informiert und ihre Einhaltung einfordert. Die DSGVO fügt in Art. 29 und Art. 32 Abs. 4 hinzu, dass, wer unter der Autorität des Verantwortlichen handelt und Zugang zu den Daten hat, sie nur auf Weisung des Verantwortlichen verarbeitet.
Assistentin, Dentalhygieniker und Sekretariat machen unterschiedliche Arbeiten, und die Weisungen, besser schriftlich, sagen für jede Rolle, auf welche Daten zugegriffen wird und warum. Eine Übersicht von 2014 zu zahnärztlichen Akten beschreibt eine mögliche Aufteilung: Das Sekretariat notiert Telefonate, Verordnungsänderungen und Termine; die Assistentin die Beobachtungen des Patienten, die Anamnese, die gemachten Röntgenbilder und die erteilten Anweisungen; der Zahnarzt fügt die klinischen Eindrücke und die Behandlungen hinzu und bleibt der letztverantwortliche für die Akte. Sie stammt aus einer wissenschaftlichen Arbeit, nicht aus einer italienischen Regel, aber das Kriterium ist verständlich: Jeder sieht und schreibt, was er für seine Aufgabe braucht.
Im Programm entscheidet man den Zugang, wenn man einen Mitarbeiter einlädt, indem man eine Rolle wählt. Manche Rollen sehen alle Patienten der Praxis, andere nur die eigenen; das Sekretariat sieht Patienten und Terminkalender, ohne die klinischen Akten zu öffnen. In der Rollenliste des Handbuchs gibt es keine, die zahnärztliche Assistentin oder Dentalhygieniker heißt: Man wählt unter denen, die es gibt, die Rolle mit dem engsten Zugang, der für die Arbeit ausreicht. Die Zwei-Faktor-Authentifizierung ist für jeden Eingeladenen verpflichtend. Wenn jemand die Praxis verlässt, schließt Rimuovi accesso ihn sofort aus, offene Sitzungen eingeschlossen, und die klinischen Daten bleiben dem zugeordnet, der sie geschrieben hat. Das Zugangsprotokoll, das nur der Administrator öffnet, sagt, wer eine Akte gesehen hat und wann: Du brauchst es, wenn ein Patient danach fragt. Der Rest steht in utenti e permessi.
Das zahntechnische Labor: Empfänger oder Auftragsverarbeiter
Die Maßnahme des Garante nennt das zahntechnische Labor nicht: Sie spricht von Rechtsgrundlagen, Information, Datenschutzbeauftragtem und Verzeichnis. Für das Labor gelten daher die allgemeinen Regeln.
Wenn du ihm eine Verordnung oder einen Abdruck mit den Daten eines Patienten schickst, ist das Labor ein Empfänger (Art. 4 Nr. 9). Wenn es diese Daten im Auftrag der Praxis verarbeitet, ist es ein Auftragsverarbeiter (Art. 4 Nr. 8), und Art. 28 verlangt dann einen Vertrag oder eine schriftliche Vereinbarung, die es bindet: die Daten nur auf dokumentierte Weisung zu verarbeiten, die Maßnahmen des Art. 32 zu ergreifen, sie am Ende der Arbeit zu löschen oder zurückzugeben. Wenn es dagegen selbst Zwecke und Mittel bestimmt, ist es ein eigenständiger Verantwortlicher. Der Beruf sagt nicht, welches von beiden zutrifft. Die Leitlinien des EDPB (Punkte 21 und 26) wiederholen, dass die Rolle durch die Analyse der Tatsachen und der durchgeführten Tätigkeiten festgestellt wird und dass derselbe Akteur für bestimmte Vorgänge Verantwortlicher und für andere Auftragsverarbeiter sein kann. Für dein Labor antwortet der Datenschutzberater, zum tatsächlichen Verhältnis, und die Antwort muss schriftlich sein.
Es bleibt die Wahl, welche Daten du schickst. Die Verordnung über Medizinprodukte (Art. 21 und Anhang XIII Nr. 1) sieht vor, dass die Erklärung des Herstellers für ein für einen einzelnen Patienten hergestelltes Produkt diesen mit dem Namen, einem Akronym oder einem numerischen Code identifiziert. Der Grundsatz der Datenminimierung (Art. 5 Abs. 1 Buchst. c) verlangt auf das Notwendige begrenzte Daten: Wenn auch für die Herstellung des Werkstücks im Labor ein Code ausreicht, ist es stimmig, diesen zu schicken, und dass er ausreicht, entscheidest du mit dem Labor. Der Code macht das Datum nicht anonym. Art. 4 betrachtet den als identifizierbar, der auch mit einer Nummer identifiziert werden kann, und du, der du weißt, wem sie entspricht, hast immer noch ein personenbezogenes Datum. Von der Dokumentation des Produkts und dem, was aufbewahrt wird, handelt conservazione della documentazione odontoiatrica.
In Fibonacci ist das Labor ein Feld der Produktkarte, neben den erklärten Materialien und der Nummer der Konformitätserklärung; die erhaltene Datei lädt man unter den Dokumenten des Patienten hoch.
Was Artikel 32 verlangt
Dem Risiko angemessene Maßnahmen, darunter die Verschlüsselung, die Fähigkeit, Vertraulichkeit, Integrität und Verfügbarkeit zu gewährleisten, die Wiederherstellung der Daten nach einem Vorfall und eine regelmäßige Überprüfung. Eine abschließende Liste gibt es nicht. Die Übersicht von 2014 hat einfachere Anforderungen für eine zahnärztliche Akte: Passwörter für den Zugang zu den Daten, nie unbeaufsichtigt gelassene Akten, eine Sicherungskopie, aus der man die Daten wiederherstellen kann, wenn das System ausfällt.
Die Fragen, die ein Berater zum Anbieter des Programms stellt (wo die Daten liegen, wer der Verantwortliche ist, wie sie verschlüsselt sind, wer sie lesen kann, die Backups, der Ausstieg), haben ihre Seite: sicurezza e dati.
Eine Liste für die Praxis
- Datenlandkarte: welche, wo sie entstehen, wer sie sieht, an wen sie hinausgehen
- Weisungen je Rolle: Assistentin, Dentalhygieniker, Sekretariat
- Rolle jedes Mitarbeiters im Programm, mit dem engsten Zugang, der ausreicht
- Zugang am selben Tag entzogen für den, der die Praxis verlässt
- Labor: Rolle mit dem Berater entschieden, Vertrag oder schriftliche Vereinbarung, wenn es Auftragsverarbeiter ist
- An das Labor geschickte Daten: nur die, die nötig sind, Name oder Code entschieden
- Verzeichnis der Verarbeitungstätigkeiten geführt
- Information an den Patienten ausgehändigt