Casi todo lo que hay en la ficha de una clínica dental es un dato relativo a la salud: odontograma, sondaje periodontal, anamnesis con enfermedades y medicamentos, radiografías, fotos clínicas, consentimientos. El GDPR (se abre en una nueva pestaña) define así los datos que revelan información sobre el estado de salud (art. 4, punto 15) y prohíbe con carácter general su tratamiento (art. 9, apartado 1), con excepciones entre las que está la curación. Para curar, el consentimiento al tratamiento de los datos no hace falta: lo escribe el Garante en el proveído general n. 55 del 7 de marzo de 2019, para el profesional sanitario sujeto al secreto, tanto en consulta como en una estructura (doc. web 9091942). Es una aclaración de carácter general, no la decisión sobre un caso. Queda por saber quién en la clínica ve qué, hacia quién salen los datos (el laboratorio, por ejemplo) y cómo están protegidos.
Odontograma, radiografía, foto de la sonrisa
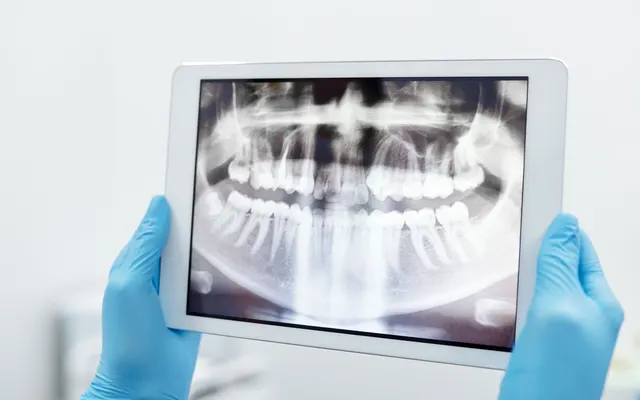
La definición del art. 4 habla de datos personales relativos a la salud física o mental, incluida la prestación de servicios sanitarios, que revelan información sobre el estado de salud. Un odontograma, una ficha periodontal y una anamnesis con los medicamentos referidos entran sin discusión. Una radiografía o una foto de la cavidad oral de un paciente identificable muestra su condición, y sigue el mismo tratamiento. La foto tiene una distinción adicional, la de la finalidad: como foto clínica forma parte de la curación, usada para promocionar la clínica es otro tratamiento.
Un mapa de los datos de la clínica es una tabla de cinco filas y sirve para responder a las otras preguntas. Esta es un ejemplo que hay que adaptar; la columna «quién lo ve» es una decisión tuya, no una regla.
| Dato | Dónde nace | Quién lo ve en la clínica | Puede salir hacia |
|---|---|---|---|
| Anamnesis: enfermedades, medicamentos, alergias | Primera visita | Dentista, higienista | Especialista al que derivas al paciente |
| Odontograma y ficha periodontal | Visita y sesiones | Dentista, higienista | Otro dentista, a petición del paciente |
| Radiografías y fotos clínicas | Sesión | Dentista | Especialista, laboratorio si hace falta |
| Consentimientos firmados | Antes de la curación | Dentista, secretaría para el archivo | El paciente, si los pide |
| Prescripción para el laboratorio | Después de la impresión | Dentista | Laboratorio de prótesis dental |
Asistente, higienista, secretaría: quién abre qué ficha
El Garante recoge la condición del art. 9, apartado 3: el tratamiento con fines de curación lo hace un profesional sujeto al secreto profesional, o lo hace otra persona también obligada a la confidencialidad, bajo la responsabilidad del primero. El Código deontológico, en el art. 10, dice que el médico informa a sus colaboradores de la obligación del secreto y les solicita su respeto. El GDPR, en los arts. 29 y 32, apartado 4, añade que quien actúa bajo la autoridad del responsable y tiene acceso a los datos los trata solo siguiendo instrucciones del responsable.
Asistente, higienista y secretaría hacen trabajos distintos, y las instrucciones, mejor si son escritas, dicen para cada rol a qué datos se accede y por qué. Una revisión de 2014 sobre las fichas dentales describe un reparto posible: la secretaría anota llamadas, cambios de prescripción y citas; el asistente las observaciones del paciente, la anamnesis, las radiografías hechas y las instrucciones dadas; el dentista añade las impresiones clínicas y los tratamientos, y sigue siendo el responsable último de la ficha. Viene de un trabajo científico, no de una regla italiana, pero el criterio se entiende: cada uno ve y escribe lo que necesita para su tarea.
En el programa el acceso se decide cuando invitas a un colaborador, eligiendo un rol. Algunos roles ven todos los pacientes de la clínica, otros solo los propios; la secretaría ve pacientes y agenda sin abrir las fichas clínicas. En la lista de roles del manual no hay ninguno que se llame asistente de clínica dental o higienista dental: se elige, entre los que hay, el rol con el acceso más restringido que baste para el trabajo. La autenticación de dos factores es obligatoria para cada invitado. Cuando alguien deja la clínica, Rimuovi accesso lo cierra de inmediato, sesiones abiertas incluidas, y los datos clínicos quedan atribuidos a quien los escribió. El registro de accesos, que solo abre el administrador, dice quién ha visto una ficha y cuándo: te sirve si un paciente lo pide. El resto está en usuarios y permisos.
El laboratorio de prótesis dental: destinatario o responsable
El proveído del Garante no nombra al laboratorio de prótesis dental: habla de bases jurídicas, información, responsable de la protección de datos y registro. Sobre el laboratorio valen por tanto las reglas generales.
Cuando le mandas una prescripción o una impresión con los datos de un paciente, el laboratorio es un destinatario (art. 4, punto 9). Si trata esos datos por cuenta de la clínica es un responsable del tratamiento (art. 4, punto 8), y el art. 28 exige entonces un contrato o un acto escrito que lo vincule: tratar los datos solo siguiendo instrucciones documentadas, adoptar las medidas del art. 32, suprimirlos o devolverlos al terminar el trabajo. Si en cambio decide por sí mismo finalidades y medios, es un responsable autónomo. El oficio no dice cuál de los dos es. Las directrices del EDPB (puntos 21 y 26) repiten que el rol se establece analizando los hechos y las actividades realizadas, y que el mismo sujeto puede ser responsable para ciertas operaciones y encargado para otras. Para tu laboratorio responde el consultor de privacidad, sobre la relación real, y la respuesta hay que escribirla.
Queda la elección de qué datos mandar. El reglamento sobre los productos sanitarios (art. 21 y anexo XIII, punto 1) prevé que la declaración del fabricante para un producto fabricado para un solo paciente lo identifique con el nombre, un acrónimo o un código numérico. El principio de minimización (art. 5, apartado 1, letra c) pide datos limitados a lo necesario: si también para construir el producto al laboratorio basta un código, mandar ese es coherente, y que baste lo decides con el laboratorio. El código no hace el dato anónimo. El art. 4 considera identificable a quien se puede identificar incluso con un número, y tú, que sabes a quién corresponde, tienes siempre un dato personal. De la documentación del producto y de lo que se conserva habla conservación de la documentación odontológica.
En Fibonacci el laboratorio es un campo de la ficha del producto, junto a los materiales declarados y al número de la declaración de conformidad; el archivo recibido se carga entre los Documentos del paciente.
Qué pide el artículo 32
Medidas adecuadas al riesgo, entre ellas el cifrado, la capacidad de garantizar confidencialidad, integridad y disponibilidad, la restauración de los datos tras un incidente y una verificación periódica. Una lista cerrada no existe. La revisión de 2014 tiene peticiones más sencillas para una ficha dental: contraseña para acceder a los datos, fichas nunca dejadas sin custodia, una copia de seguridad de la que recuperar los datos si el sistema falla.
Las preguntas que un consultor hace sobre el proveedor del programa (dónde están los datos, quién es el responsable, cómo están cifrados, quién puede leerlos, las copias de seguridad, la salida) tienen su página: seguridad y datos.
Una lista para la clínica
- Mapa de los datos: cuáles, dónde nacen, quién los ve, hacia quién salen
- Instrucciones por rol: asistente, higienista, secretaría
- Rol de cada colaborador en el programa, con el acceso más restringido que baste
- Acceso retirado el mismo día a quien deja la clínica
- Laboratorio: rol decidido con el consultor, contrato o acto escrito si es encargado
- Datos mandados al laboratorio: solo los que hacen falta, nombre o código decidido
- Registro de las actividades de tratamiento llevado
- Información entregada al paciente