Quasi tutto quello che sta nella cartella di uno studio dentistico è un dato relativo alla salute: odontogramma, sondaggio parodontale, anamnesi con malattie e farmaci, radiografie, foto cliniche, consensi. Il GDPR (si apre in una nuova scheda) definisce così i dati che rivelano informazioni sullo stato di salute (art. 4, punto 15) e ne vieta in via generale il trattamento (art. 9, paragrafo 1), con eccezioni fra cui la cura. Per curare il consenso al trattamento dei dati non serve: lo scrive il Garante nel provvedimento generale n. 55 del 7 marzo 2019, per il professionista sanitario soggetto al segreto, in studio come in una struttura (doc. web 9091942). È un chiarimento di carattere generale, non la decisione su un caso. Restano da sapere chi in studio vede che cosa, a chi i dati escono (il laboratorio, per esempio) e come sono protetti.
Odontogramma, radiografia, foto del sorriso
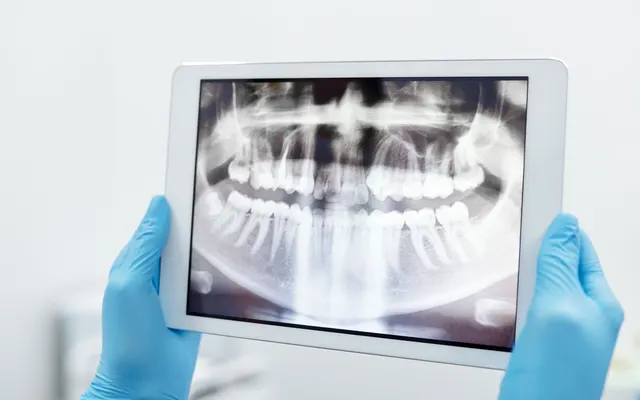
La definizione dell'art. 4 parla di dati personali attinenti alla salute fisica o mentale, compresa la prestazione di servizi sanitari, che rivelano informazioni sullo stato di salute. Un odontogramma, una cartella parodontale e un'anamnesi con i farmaci riferiti ci rientrano senza discussione. Una radiografia o una foto del cavo orale di un paziente identificabile mostra la sua condizione, e segue lo stesso trattamento. La foto ha un'ulteriore distinzione, quella della finalità: come foto clinica fa parte della cura, usata per promuovere lo studio è un altro trattamento.
Una mappa dei dati dello studio è una tabella di cinque righe e serve a rispondere alle altre domande. Questa è un esempio da adattare; la colonna «chi lo vede» è una tua decisione, non una regola.
| Dato | Dove nasce | Chi lo vede nello studio | Può uscire verso |
|---|---|---|---|
| Anamnesi: malattie, farmaci, allergie | Prima visita | Dentista, igienista | Specialista a cui invii il paziente |
| Odontogramma e cartella parodontale | Visita e sedute | Dentista, igienista | Altro dentista, su richiesta del paziente |
| Radiografie e foto cliniche | Seduta | Dentista | Specialista, laboratorio se serve |
| Consensi firmati | Prima della cura | Dentista, segreteria per l'archivio | Il paziente, se li chiede |
| Prescrizione per il laboratorio | Dopo l'impronta | Dentista | Laboratorio odontotecnico |
Assistente, igienista, segreteria: chi apre quale cartella
Il Garante riporta la condizione dell'art. 9, paragrafo 3: il trattamento per finalità di cura lo fa un professionista soggetto al segreto professionale, o lo fa un'altra persona anch'essa tenuta alla segretezza, sotto la responsabilità del primo. Il Codice di deontologia, all'art. 10, dice che il medico informa i collaboratori dell'obbligo del segreto e ne sollecita il rispetto. Il GDPR, agli artt. 29 e 32, paragrafo 4, aggiunge che chi agisce sotto l'autorità del titolare e ha accesso ai dati li tratta solo su istruzione del titolare.
Assistente, igienista e segreteria fanno lavori diversi, e le istruzioni, meglio se scritte, dicono per ciascun ruolo a quali dati si accede e perché. Una revisione del 2014 sulle cartelle dentali descrive una divisione possibile: la segreteria annota telefonate, cambi di prescrizione e appuntamenti; l'assistente le osservazioni del paziente, l'anamnesi, le radiografie fatte e le istruzioni date; il dentista aggiunge le impressioni cliniche e i trattamenti, e resta il responsabile ultimo della cartella. Viene da un lavoro scientifico, non da una regola italiana, ma il criterio si capisce: ciascuno vede e scrive ciò che gli serve per il suo compito.
Nel programma l'accesso si decide quando inviti un collaboratore, scegliendo un ruolo. Alcuni ruoli vedono tutti i pazienti dello studio, altri solo i propri; la segreteria vede pazienti e agenda senza aprire le cartelle cliniche. Nell'elenco dei ruoli del manuale non ce n'è uno che si chiami assistente di studio odontoiatrico o igienista dentale: si sceglie, fra quelli che ci sono, il ruolo con l'accesso più ristretto che basta al lavoro. L'autenticazione a due fattori è obbligatoria per ogni invitato. Quando qualcuno lascia lo studio, Rimuovi accesso lo chiude subito, sessioni aperte comprese, e i dati clinici restano attribuiti a chi li ha scritti. Il registro accessi, che apre solo l'amministratore, dice chi ha visto una cartella e quando: ti serve se un paziente lo chiede. Il resto è in utenti e permessi.
Il laboratorio odontotecnico: destinatario o responsabile
Il provvedimento del Garante non nomina il laboratorio odontotecnico: parla di basi giuridiche, informativa, responsabile della protezione dei dati e registro. Sul laboratorio valgono quindi le regole generali.
Quando gli mandi una prescrizione o un'impronta con i dati di un paziente, il laboratorio è un destinatario (art. 4, punto 9). Se tratta quei dati per conto dello studio è un responsabile del trattamento (art. 4, punto 8), e l'art. 28 chiede allora un contratto o un atto scritto che lo vincoli: trattare i dati solo su istruzione documentata, adottare le misure dell'art. 32, cancellarli o restituirli a fine lavoro. Se invece decide da sé finalità e mezzi, è un titolare autonomo. Il mestiere non dice quale dei due sia. Le linee guida dell'EDPB (punti 21 e 26) ripetono che il ruolo si stabilisce analizzando i fatti e le attività svolte, e che lo stesso soggetto può essere titolare per certe operazioni e responsabile per altre. Per il tuo laboratorio risponde il consulente privacy, sul rapporto reale, e la risposta va scritta.
Resta la scelta di quali dati mandare. Il regolamento sui dispositivi medici (art. 21 e allegato XIII, punto 1) prevede che la dichiarazione del fabbricante per un dispositivo costruito per un singolo paziente lo identifichi con il nome, un acronimo o un codice numerico. Il principio di minimizzazione (art. 5, paragrafo 1, lettera c) chiede dati limitati a quanto necessario: se anche per costruire il manufatto al laboratorio basta un codice, mandare quello è coerente, e che basti lo decidi con il laboratorio. Il codice non rende il dato anonimo. L'art. 4 considera identificabile chi si può identificare anche con un numero, e tu, che sai a chi corrisponde, hai pur sempre un dato personale. Della documentazione del dispositivo e di quanto si conserva parla conservazione della documentazione odontoiatrica.
In Fibonacci il laboratorio è un campo della scheda del dispositivo, accanto ai materiali dichiarati e al numero della dichiarazione di conformità; il file ricevuto si carica fra i Documenti del paziente.
Che cosa chiede l'articolo 32
Misure adeguate al rischio, fra cui la cifratura, la capacità di assicurare riservatezza, integrità e disponibilità, il ripristino dei dati dopo un incidente e una verifica periodica. Un elenco chiuso non c'è. La revisione del 2014 ha richieste più semplici per una cartella dentale: password per accedere ai dati, cartelle mai lasciate incustodite, una copia di sicurezza da cui recuperare i dati se il sistema si guasta.
Le domande che un consulente fa sul fornitore del programma (dove stanno i dati, chi è il titolare, come sono cifrati, chi può leggerli, i backup, l'uscita) hanno la loro pagina: sicurezza e dati.
Un elenco per lo studio
- Mappa dei dati: quali, dove nascono, chi li vede, verso chi escono
- Istruzioni per ruolo: assistente, igienista, segreteria
- Ruolo di ogni collaboratore nel programma, con l'accesso più ristretto che basta
- Accesso tolto lo stesso giorno a chi lascia lo studio
- Laboratorio: ruolo deciso con il consulente, contratto o atto scritto se è responsabile
- Dati mandati al laboratorio: solo quelli che servono, nome o codice deciso
- Registro delle attività di trattamento tenuto
- Informativa consegnata al paziente